ШІ як зброя: що звіт Anthropic розкриває про російські операції
Компанія Anthropic проаналізувала власні дані та описала, як моделі штучного інтелекту задіювали в кібершпигунстві, пропагандистських кампаніях і розробці дронів. Розбираємо, які саме схеми зафіксували та навіщо вони потрібні.
Американська компанія Anthropic, розробник моделей Claude, оприлюднила звіт за результатами аналізу внутрішніх даних. У ньому йдеться про випадки, коли російські користувачі застосовували ці моделі для шпигунства, пропаганди та проєктування безпілотників. Ідеться не про один епізод, а про кілька різних за характером операцій.
Один із напрямів — кібершпигунство проти посадовців і дипломатів. За допомогою ШІ, як зазначають у компанії, вигадували нові способи перехоплення листувань і добування персональних даних. Цілями були чиновники, пов'язані з військовою розвідкою в урядах України та інших європейських країн, а також дипломатичні й оборонні організації та особи, причетні до зовнішньої політики США.
Окрему схему зламу описують так: автоматизована система масово вивантажувала з акаунта у WhatsApp українсько- та російськомовне листування, при цьому не позначаючи повідомлення прочитаними — щоб власник не помітив втручання. За даними Anthropic, так атакували щонайменше двох колишніх високопоставлених українських посадовців.
Частину операцій автоматизував саме штучний інтелект — від розробки й придбання інфраструктури до фішингу та контролю за процесом. Кожен інструмент можна було керувати й змінювати під час кібероперації за допомогою робочих процесів, які підтримував ШІ. Крім того, моделі використовували для моніторингу того, наскільки добре інструменти обходять відомі засоби захисту: якщо агенти ШІ фіксували виявлення своєї діяльності, вони автоматично самомодифікувалися й перебудовували шкідливе програмне забезпечення. Після того як система ставала майже непомітною, вона переходила до викрадення даних.
Для збору інформації застосовували стратегію ClickFix — поверх вебсторінок з'являються спливаючі вікна, які пропонують користувачеві виконати команду, наприклад прийняти файли cookie, що зрештою призводить до встановлення шкідливого програмного забезпечення. Ця тактика не нова, але її поєднали з автоматизацією. Дані збирали з міністерств, розвідувальних органів, посольств, дипломатичних місій, аналітичних центрів і підприємств оборонної промисловості. За словами компанії, цілями спланованої кампанії на базі ШІ стали понад 20 різних організацій, а спільним мотивом була Україна та постачальники військових безпілотних технологій.
Ще один блок — викрадення даних про українські дрони. Зловмисники зламали поштові скриньки щонайменше двох виробників компонентів для дронів, а також отримали повний набір для розробки програмного забезпечення для системи зору безпілотників. На основі цих даних вони змогли відновити архітектуру продукту, перелік матеріалів для апаратного забезпечення та деталі ще неанонсованої технології.
Окремо зафіксували злам щонайменше трьох компаній, які обслуговують готельні мережі Wi-Fi. Коли гості підключалися до справжнього готельного Wi-Fi, їхній трафік, ідентифікатори пристроїв та IP-адреси потрапляли на сервери зловмисників. Далі знову використовували ClickFix, щоб викрасти дані конкретних цілей.
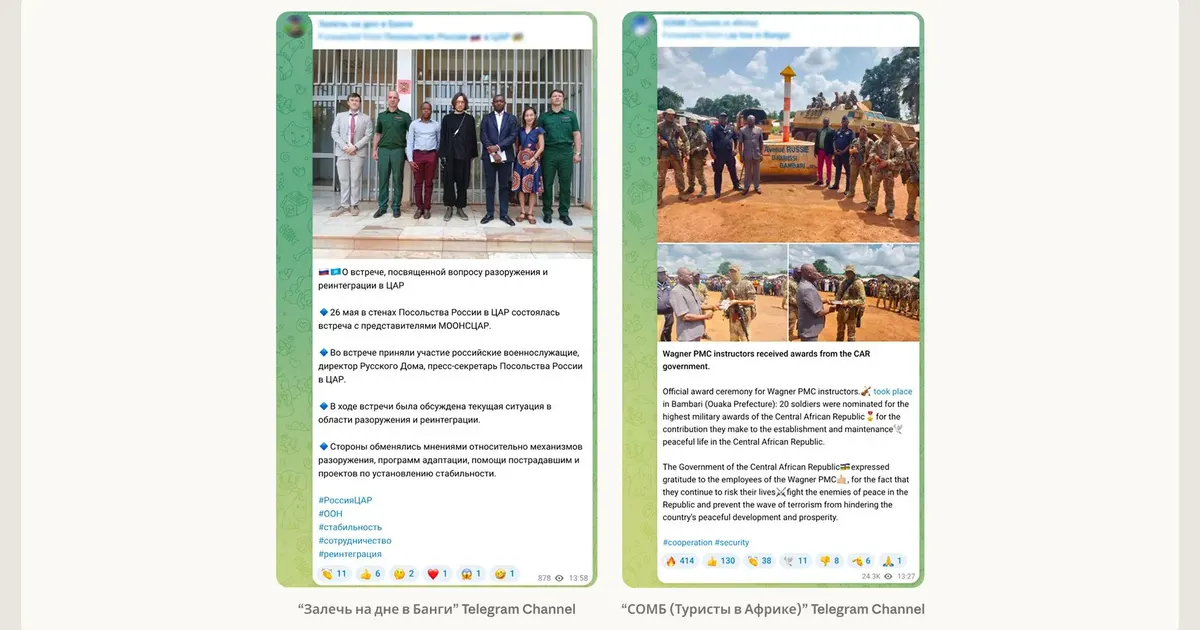
Окремий кейс — пропаганда в Центральноафриканській Республіці. За даними Anthropic, російськомовний користувач Claude щодня створював контент для центральноафриканської радіостанції «Radio Lengo Songo» (98,9 FM) у місті Бангі. Цю роботу, як зазначають у звіті, координували з російськими державними медіа — RT, «Sputnik Afrique» і ТАСС, а також із «Російським домом» у Бангі. Користувач просив модель додавати в матеріали програм проросійські та антифранцузькі тези. Щоб приховати причетність, він змушував модель відмовлятися від класичних стилістичних прийомів і уникати ознак того, що текст згенерований штучним інтелектом. Більшість проаналізованих матеріалів містила наративи на підтримку уряду ЦАР і «Вагнера», а також антифранцузькі та спрямовані проти опозиції ЦАР тези.
Раніший звіт проєкту «All Eyes On Wagner» показав, що радіостанцію створила й профінансувала «Група Вагнера» у 2017 році. Учасники схеми вибудували механізм передачі сфабрикованих матеріалів через радіостанцію безпосередньо на національне телебачення. Це вдалося завдяки обміну ефірного часу на місця в програмі «СпутникПро» — медіатренінгу «Росія сьогодні» для іноземних журналістів. Така схема гарантувала, що офіційні матеріали російської держави доходили до місцевих слухачів під виглядом звичайних національних програм.
Нарешті, ШІ використовували і для проєктування автономного рою військових дронів. Компанія виявила ймовірних незалежних зловмисників із Росії, які мали на меті створити повністю автономний рій дронів-камікадзе. Вони застосовували Claude Code для написання й тестування коду та збереження його у власних файлах проєкту. Ішлося про платформу для автономного летального застосування: бортова модель могла обирати цілі, включно з класом цілей «людина», та видавати команди на підрив без участі людини. Класифікатор комп'ютерного зору навчали на бойових відеозаписах, зібраних на території України, розділивши класи цілей на «ворожі» та «дружні». Міста в Донецькій області та по лінії фронту використовували як потенційні цілі атаки для тренування дронів.
Облікові записи, задіяні в цій операції, створили з кінця 2025-го до початку 2026 року, а сама операція стартувала в середині травня 2026 року. Географічні обмеження доступу до Claude обходили, маршрутизуючи трафік через комерційні віртуальні приватні сервери. Водночас в Anthropic вважають, що це була невелика спеціалізована команда фрілансерів, яка виконувала як цивільні, так і військові завдання, а не російська державна структура. Компанія ідентифікувала дев'ять облікових записів, пов'язаних із цією групою; вісім із них використовували лише для звичайної фрілансерської роботи, не пов'язаної з розробкою програмного забезпечення для зброї. На основі розслідування у компанії припускають, що зловмисники мали зв'язки з регіональним університетом, до якого входить федеральний науково-дослідний центр, пов'язаний із Російською академією наук.
Anthropic заблокувала облікові записи, задіяні в російських операціях, і створила автоматизовані механізми виявлення схожої поведінки, щоб блокувати такі операції надалі. Загалом кейси показують, що ШІ дедалі частіше виконує роль не окремого інструмента, а інфраструктури, яка зв'язує розвідку, вплив і розробку озброєнь в один процес.
Читайте також
Ще в розділі «Пропаганда»
- Пропагандист, що оспівував війну, помер після нападу ветерана
- Росія використовує фото мігрантів у Сеуті для дестабілізації ЄС – Сибіга
- Економіка РФ: самоканібалізм замість стабільності
- Як Кремль виснажує Київ: тактика малих хвиль дронів
- Сеута, «в’язні в ЗСУ» і ракета над Польщею: як Кремль тисне на Європу